Arkitektur
Kända krypteringsmetoder och digitala certifikat
XoT bygger på beprövad teknik. Krypteringen kommer från WireGuard, och identiteten bygger på digitala certifikat. Här beskriver vi hur delarna fungerar.
15
patentkrav beviljade av Europeiska patentverket. Det var alla krav i ansökan.
2 gånger
i minuten kontrollerar användaren och låset varandra.
4 frågor
avgör varje behörighet: vem, vad, var och när.
Inga lösenord
används. Identiteten bygger på certifikat.
Identitet
Varje användare och enhet har ett eget certifikat
Ett digitalt certifikat fungerar som en id-handling för datorer. I XoT har varje användare, varje enhet och varje system ett eget certifikat. Certifikaten följer standarden X.509, som är vanlig för den här typen av certifikat.
Certifikaten utfärdas av XMS eller av en certifikatutfärdare som ditt företag redan använder. XoT använder inga användarnamn, lösenord eller gemensamma hemligheter.
Ett certifikat som du återkallar slutar gälla direkt i låset.
Kryptering
Krypteringen kommer från WireGuard
WireGuard är en modern teknik för krypterade förbindelser. Koden i WireGuard är ungefär 4 000 rader lång. Därför går den att granska i sin helhet.
WireGuard använder ett fåtal kända kryptografiska metoder:
| Uppgift | Metod |
|---|---|
| Utbyta nycklar på ett säkert sätt | Curve25519 |
| Kryptera trafiken och skydda den mot ändringar | ChaCha20 med Poly1305 |
| Hashning, alltså att räkna fram ett kort värde ur data | BLAKE2s |
Metoderna är bestämda i förväg. Därför kan ingen tvinga förbindelsen att använda en svagare metod.
WireGuard är ett registrerat varumärke som tillhör Jason A. Donenfeld. Läs mer på wireguard.com.
Kontroll
Användaren och låset kontrollerar varandra två gånger i minuten
När en förbindelse öppnas kontrollerar användaren och låset varandras certifikat. Sedan upprepas kontrollen två gånger i minuten så länge förbindelsen är öppen.
Användaren måste alltså vara behörig så länge förbindelsen är öppen, inte bara när den öppnas.
Regler
Fem frågor avgör varje behörighet
En regel i XMS svarar på fem frågor. Användaren kommer bara åt utrustningen om alla villkoren är uppfyllda.
Vem?
Regeln anger vilken användare eller grupp som får ansluta. Grupperna kan hämtas från Active Directory, LDAP eller Entra ID.
Vad?
Regeln anger vilken utrustning användaren får ansluta till.
Var?
Regeln anger var utrustningen finns, till exempel land, stad, adress eller rum.
När?
Regeln anger när åtkomsten gäller: alltid, en gång eller enligt ett schema.
Hur?
Regeln anger vilka protokoll och portar som är tillåtna.
Låset
Låset finns i flera former
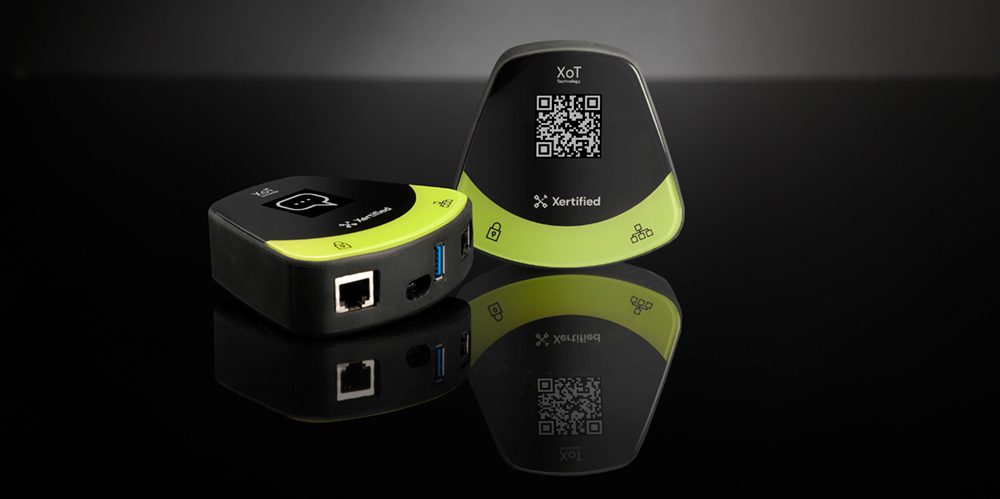
Låset finns som hårdvaran XoT-S1. Den är konstruerad och tillverkad i Sverige. Den fungerar från −28 till 75 °C och har inga rörliga delar.
Låset finns också som programvara för 64-bitars x86- och ARM64-system. Den kan köras på egen hårdvara eller som virtuell maskin, till exempel i Azure eller AWS. Den kan också köras på enheter med RutOS.
Hela XoT kan köras i molnet, i ditt eget datacenter, som en blandning av båda eller helt avskilt från internet.
Granskning
Granskad, testad och patenterad
Beprövade standarder
Tekniken bygger på beprövade referensstandarder och ramverk.
Testad mot angrepp
Flera företag har försökt bryta sig in i XoT i så kallade penetrationstester. Vill ni göra ett eget test? Prata med oss.
Europeiska patentverket
Ansökan lämnades in i oktober 2019. Alla 15 patentkrav beviljades den 24 augusti 2021.
Vanliga frågor
Har ni utvecklat en egen krypteringsmetod?
Nej. Krypteringen kommer från WireGuard. Det som är vårt är hur skyddet är uppbyggt och var det sitter.
Vad gör vi om ett certifikat hamnar i fel händer?
Återkalla certifikatet i XMS. Certifikatet slutar gälla direkt i låset.
Kan vi använda vår egen certifikatutfärdare?
Ja. XoT kan använda certifikat från en certifikatutfärdare som ditt företag redan har.
Vill du veta mer?
Hör av dig om du vill ha mer tekniskt underlag om XoT.