Hide and Protect
Mikrosegmentering utan att bygga om nätverket
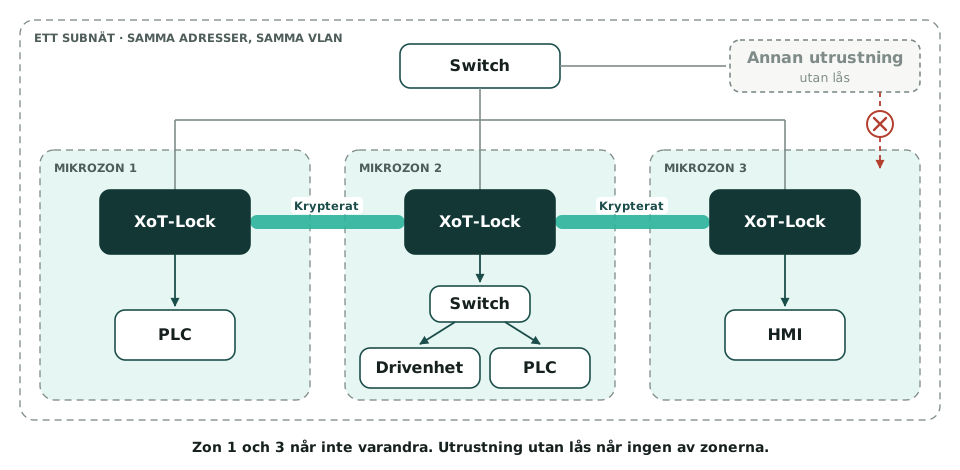
Varje maskin eller grupp av maskiner får en egen zon. Zonerna når bara varandra på de sätt som en regel tillåter. Utrustningen behåller sina adresser, och inget installeras i den.
Mikrosegmentering
Små zoner i stället för ett stort nätverk
Många industrinätverk är platta. Då kan all utrustning nå all annan utrustning. En angripare som tar sig in på en dator kan därför ta sig vidare till styrsystemen.
Vanlig segmentering delar upp nätverket i några stora delar, till exempel kontor och produktion. Mikrosegmentering går längre. Varje maskin eller liten grupp av maskiner får en egen zon. Mellan zonerna går bara den trafik som en regel tillåter.
Därför är det svårt
Därför fastnar många projekt
Mikrosegmentering låter enkelt. I industrin stöter projekten ändå ofta på samma hinder.
Nätverket måste byggas om
Med vanliga verktyg får utrustningen nya adresser eller nya VLAN. Det kräver stopp i anläggningar som sällan kan stå still.
Program går inte att installera
Många verktyg kräver ett program i varje enhet. Ett sådant program går inte att installera i en PLC eller i ett gammalt styrsystem.
Ingen vet vilken trafik som behövs
Utan en bild av trafiken stoppar nya regler sådant som produktionen behöver. Därför vågar många inte slå på reglerna.
Reglerna bygger på adresser
En brandvägg släpper igenom trafik från vissa adresser. Den som tar över en sådan adress kommer också igenom.
Med XoT
Så gör XoT arbetet enklare
Adresserna är kvar
Låset sitter mellan switchen och utrustningen. Utrustningen behåller sin IP-adress, sitt VLAN och sina inställningar. Zonerna kan till och med ligga i ett och samma subnät.
Inget installeras i utrustningen
Låset sitter utanför utrustningen. Därför passar det även för utrustning som inte går att uppdatera.
Reglerna bygger på verklig trafik
Traffic Discovery registrerar vem som pratar med vem, på vilka portar och hur mycket. Reglerna utgår från det som händer i nätverket.
Ingen trafik stoppas förrän i sista steget
Först släpper låset igenom allt medan trafiken registreras. Sedan aktiverar ni reglerna en zon i taget. Det minskar risken för stopp i produktionen.
Krypterat mellan zonerna
Trafik mellan två zoner går i en krypterad tunnel mellan låsen. Den går bara på de portar som regeln anger.
Alla regler på ett ställe
Du skapar reglerna i XMS. Där ser du också i Policy Graph vem som når vad.
Sju steg
Från platt nätverk till mikrozoner
Guiden beskriver arbetet i sju steg. Här är stegen samlade i tre delar.
Planera – steg 1 och 2
Gör en förteckning över utrustningen och bedöm hur kritisk den är. Bestäm sedan vilka zoner som behövs och vilken utrustning som ska sitta bakom vilket lås.
Installera och lär – steg 3 till 5
Sätt in låsen och skapa en tillfällig regel som släpper igenom allt. Slå sedan på Traffic Discovery. Låt den registrera trafiken under en hel driftcykel, med alla skift och veckojobb.
Skärp reglerna – steg 6 och 7
Gör regler av trafiken som registrerades, och granska dem med dem som ansvarar för driften. Aktivera reglerna en zon i taget, och börja med den minst kritiska.
Den tillfälliga regeln sparas. Om något slutar fungera kan ni slå på den igen på några sekunder.
Bra att veta
Det här behöver ni veta innan ni börjar
- Trafik mellan utrustning i samma zon går inte genom låset. Den trafiken filtreras alltså inte.
- Låset släpper bara igenom IP-trafik. Utrustning som pratar på lager 2 med varandra måste därför sitta bakom samma lås. Det gäller till exempel PROFINET RT och GOOSE.
- Ett lås klarar en viss mängd krypterad trafik. Planera därför för stora dataflöden mellan zonerna. För de största flödena passar mjukvarulåset bättre.
- Mikrosegmentering kräver licensen Hide and Protect. Med bara Remote Access kan låset inte stoppa trafik i det lokala nätverket.
Vanliga frågor
Måste vi byta adresser eller VLAN?
Nej. Utrustningen behåller sin IP-adress, nätmask, gateway och sitt VLAN. Låset får en egen adress i nätverket.
Hur länge ska Traffic Discovery registrera trafiken?
Under en hel driftcykel. Det betyder alla skift, alla batcher och de jobb som körs varje vecka, till exempel säkerhetskopiering. Ett flöde som bara sker en gång i månaden blir annars stoppat senare.
Kan en zon gå över flera subnät eller VLAN?
Ja. En zon kan gå över flera subnät och VLAN. Den kan också ligga inne i ett enda subnät.
Hur många lås behövs?
Varje zon har ett eget lås. Bäst skydd får ni med ett lås per maskin. Utrustning som pratar på lager 2 med varandra måste ändå sitta bakom samma lås.
Hur når personer utrustningen?
Operatörer, tekniker och leverantörer ansluter med XoT-Desktop Client eller XoT-WebAccess. Deras regler kan gälla en begränsad tid. Regler mellan maskiner är permanenta.
Vem hjälper oss om vi kör fast?
Er partner ger support i första hand. Vid svårare frågor får partnern hjälp av oss på Xertified.
Börja med en zon
Välj den del av nätverket som du oroar dig mest för. Guiden visar hur ni gör, steg för steg.