NIST
Vägledningen för OT från NIST
NIST är den amerikanska myndigheten för standarder och teknik. Dess vägledningar i serien SP 800 används över hela världen, även av företag som inte har några krav från USA.
Publikationerna
Tre publikationer som berör XoT
SP 800-82 – säkerhet i OT
En vägledning för säkerhet i industriella styrsystem. Utgåvan som gäller är Rev. 3 från 2023. NIST har börjat arbeta med nästa utgåva.
SP 800-53 – katalog över åtgärder
En lång lista med säkerhetsåtgärder, ordnade i familjer. SP 800-82 bygger på den och anpassar den för OT.
SP 800-207 – nollförtroende
Beskriver en arkitektur där inget får förtroende för att det sitter på en viss plats i nätet. XoT bygger på samma princip.
SP 800-82
Det som SP 800-82 rekommenderar
Utrustning i OT kan ofta inte uppdateras och klarar inte avbrott. Därför rekommenderar SP 800-82 bland annat det här:
- att dela upp nätverket i avgränsade delar
- att skydda gränserna mellan delarna
- att styra och logga fjärråtkomst
- att använda kompenserande åtgärder när utrustningen inte kan uppdateras
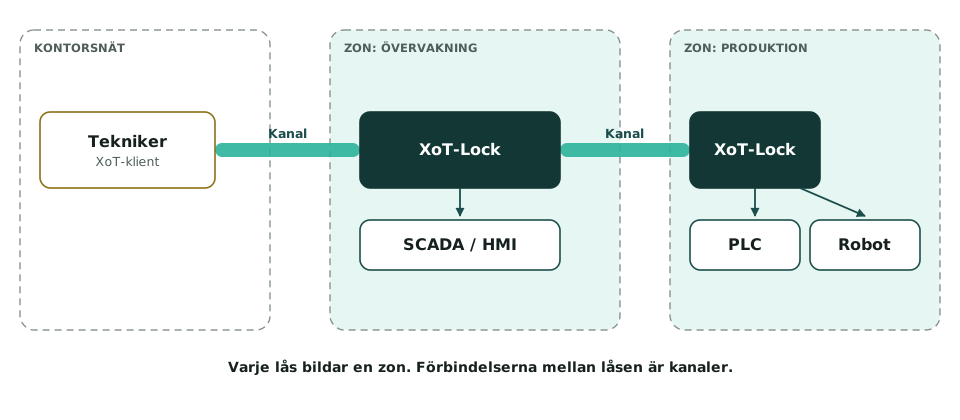
XoT hjälper till med alla fyra. Ett lås kan skydda en enda maskin utan att nätverket byggs om. Leverantörer når bara den maskin som regeln gäller.
SP 800-53
Åtgärderna där XoT hjälper till
Tabellen visar de åtgärder i SP 800-53 som handlar om åtkomst, identitet, nätverk och loggning. Den sista kolumnen visar om XoT hjälper till. Raderna där XoT hjälper till är markerade med grönt.
| Åtgärd | Område | XoT |
|---|---|---|
| AC-3 | Verkställande av åtkomst | Ja |
| AC-4 | Styrning av informationsflöden | Ja |
| AC-5 | Åtskilda arbetsuppgifter | Delvis |
| AC-6 | Minsta möjliga behörighet | Ja |
| AC-12 | Avslutning av session | Ja |
| AC-17 | Fjärråtkomst | Ja |
| IA-2 | Identifiering av användare, med flerfaktorsinloggning | Ja |
| IA-3 | Identifiering av enheter | Ja |
| IA-5 | Hantering av inloggningsuppgifter | Delvis |
| SC-7 | Skydd av gränser | Ja |
| SC-8 | Skydd av data under överföring | Ja |
| SC-13 | Kryptografiskt skydd | Delvis |
| SC-23 | Äkthet i sessionen | Ja |
| AU-12 | Loggning av händelser | Ja |
| AU-6 | Granskning och analys av loggar | Delvis |
| AU-14 | Granskning av sessioner | Delvis |
| SI-4 | Övervakning av systemet | Delvis |
| IR-4 | Hantering av incidenter | Delvis |
| CM-8 | Förteckning över komponenter | Delvis |
| SI-2 | Rättning av fel | Nej |
Bokstäverna anger familjen. AC gäller åtkomst, IA identitet och SC skydd av system och kommunikation. AU gäller loggning, SI systemets integritet, IR incidenter och CM konfiguration. Namnen i tabellen är våra förenklade beskrivningar.
Familj för familj
Så hjälper XoT till
Åtkomst – AC
Låset verkställer reglerna. Trafiken tillåts per port och protokoll, även mellan två lås. Behörigheten kan vara tillfällig och kräva godkännande. När biljetten går ut stängs förbindelsen. En administratör kan också ställa in hur länge en session får pågå. Fjärråtkomsten går via XoT-Bridge, utan inkommande portar. Rollerna i XMS gör det möjligt att låta olika personer skapa och aktivera regler.
Identitet – IA
Både personer och enheter har egna certifikat. Det gör att även en PLC eller en server har en egen identitet. Personer loggar in via er katalogtjänst med flerfaktorsinloggning. Hanteringen av personernas konton sköter ni i katalogtjänsten.
Skydd av system och kommunikation – SC
Allt nekas från början, och utrustningen bakom låset syns inte för obehöriga. Trafiken krypteras med WireGuard. Användaren och låset kontrollerar varandra två gånger i minuten, så att ingen kan ta över en öppen session.
Loggning och övervakning – AU och SI
XMS loggar vem som anslöt, till vilken utrustning och genom vilken regel. Varje ändring av regler och behörigheter loggas också, med vem som gjorde den och när. Sessioner i XoT-WebAccess spelas in automatiskt. Loggarna kan skickas till ert SIEM-system, till exempel Splunk, IBM QRadar eller Wazuh. Låset kan skicka en kopia av trafiken till system som upptäcker intrång.
Incidenter – IR
Om ert SIEM-system upptäcker ett hot kan det dra in en behörighet eller isolera en session i XoT. Rutinerna för incidenter står ni för.
Rättning av fel – SI-2
XoT rättar inte fel i er utrustning. Låset gör utrustning som inte kan uppdateras osynlig för obehöriga. Det är en kompenserande åtgärd.
SP 800-207
Så passar XoT in i en arkitektur med nollförtroende
SP 800-207 delar upp åtkomsten i två delar. En del fattar beslut om åtkomst. En annan del verkställer beslutet, nära det som ska skyddas.
XMS fattar besluten
XMS har reglerna och kontrollerar vem användaren är. Den delar ut tidsbegränsade biljetter. XMS skickar ingen trafik till utrustningen.
Låset verkställer dem
Låset sitter framför utrustningen. Det släpper bara igenom den trafik som biljetten och regeln tillåter.
Varje förbindelse är krypterad och kontrollerad, oavsett var i nätet den finns. Kontrollen sker två gånger i minuten, inte bara när förbindelsen öppnas.
Kryptering
Om FIPS 140
Myndigheter i USA kräver ofta att krypteringen är validerad enligt standarden FIPS 140. Det gäller till exempel leverantörer till USA:s försvar som hanterar skyddsvärd information enligt SP 800-171.
XoT krypterar trafiken med WireGuard. Algoritmerna i WireGuard är inte validerade enligt FIPS 140. Har din organisation krav på FIPS? Kontakta oss då innan du väljer XoT.
Vanliga frågor
Måste vi följa NIST?
Bara om ett avtal eller en kund kräver det. Många använder ändå NIST som vägledning, eftersom publikationerna är fria att läsa och väl genomarbetade.
Är XoT certifierat enligt NIST?
NIST certifierar inte produkter mot SP 800-53 eller SP 800-82. Vi beskriver vad XoT gör i förhållande till åtgärderna.
Hur hänger NIST ihop med NIS2?
NIS2 anger vad ni ska uppnå. NIST beskriver ett sätt att göra det. Åtgärderna i SP 800-53 kan vara ett stöd när ni ska uppfylla kraven i NIS2.
Det vi skriver här är vår tolkning av NIST:s publikationer. Det är ingen certifiering.
Be om underlag
Vi beskriver gärna hur XoT förhåller sig till de åtgärder i SP 800-53 som ni har valt.